安天网络行为检测能力升级通告(20261108)
时间:2026年11月08日 来源:安天
安天长期基于流量侧数据跟踪分析网络攻击活动,识别和捕获恶意网络行为,研发相应的检测机制与方法,积累沉淀形成了安天自主创新的网络行为检测引擎。安天定期发布最近的网络行为检测能力升级通告,帮助客户洞察流量侧的网络安全威胁与近期恶意行为趋势,协助客户及时调整安全应对策略,提升网络安全整体水平。
一、安天网络行为检测能力概述
安天网络行为检测引擎收录了近期流行的网络攻击行为特征。本期新增检测规则55条,本期升级改进检测规则49条,网络攻击行为特征涉及代码执行、代码注入等高风险,涉及漏洞利用、文件上传等中风险。
二、更新列表
本期安天网络行为检测引擎规则库部分更新列表如下:
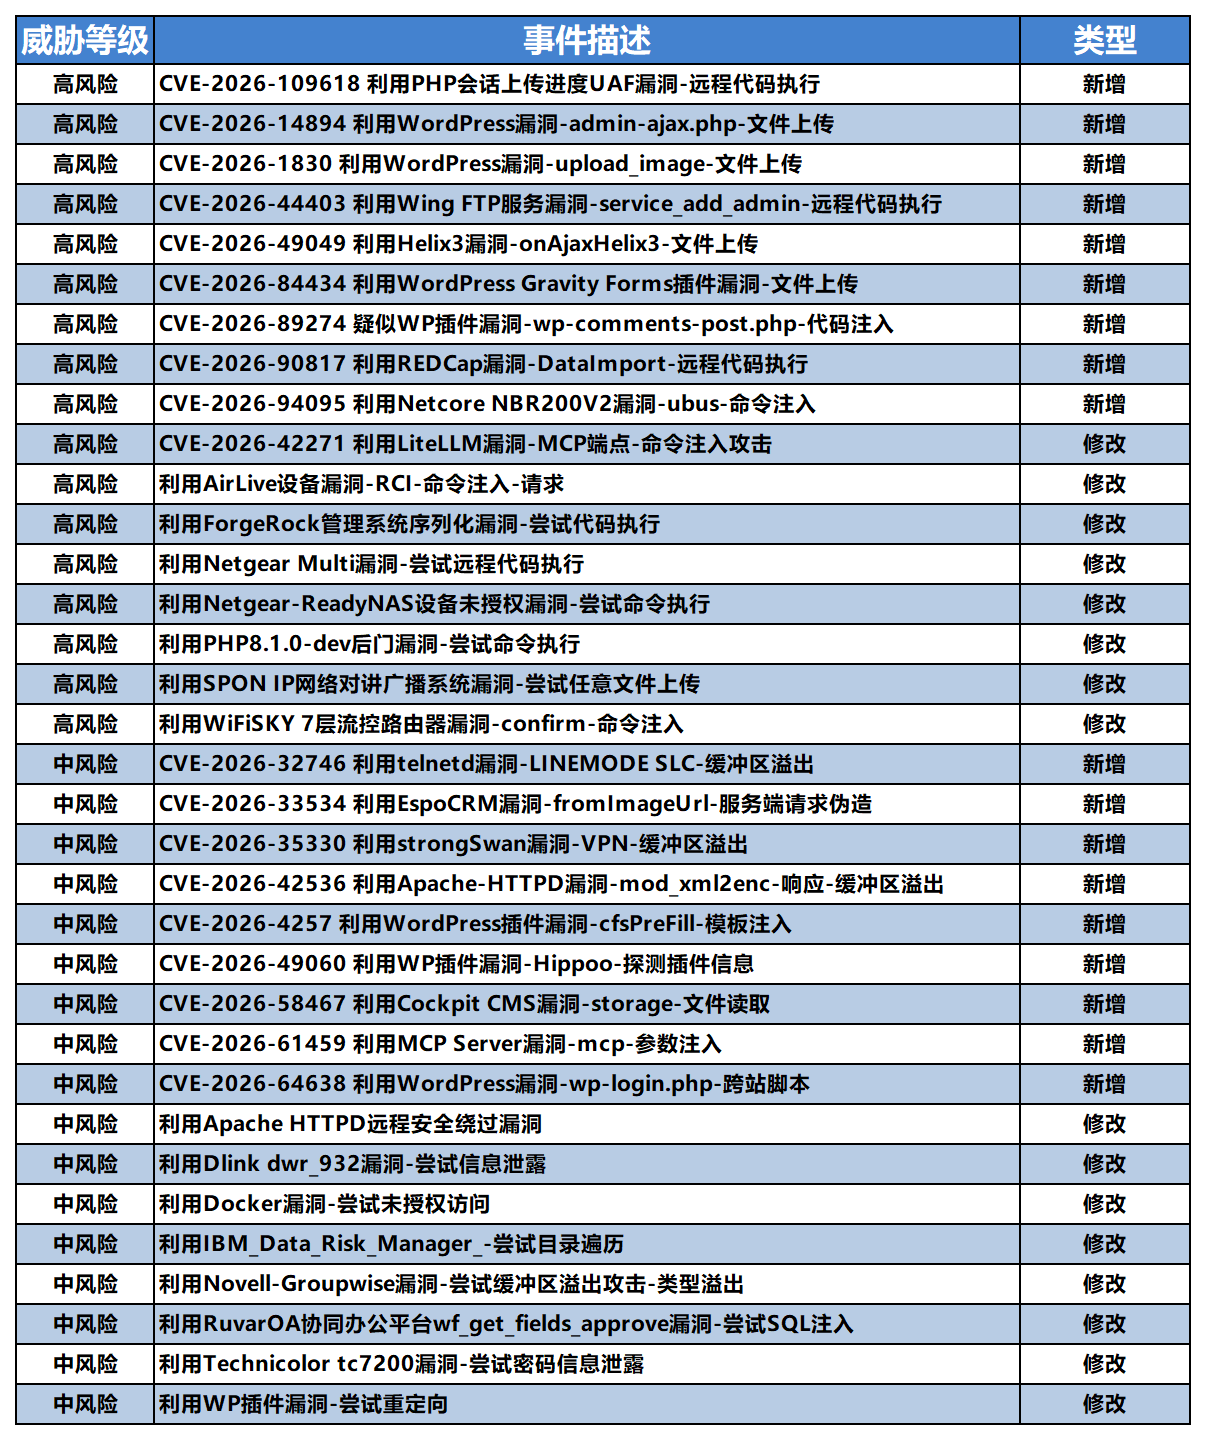
安天网络行为检测引擎最新规则库版本为Antiy_AVLX_2026110507建议及时更新安天探海威胁检测系统-网络行为检测引擎规则库(请确认探海系统版本为:6.6.1.4 及以上,旧版本建议先升级至最新版本),安天售后服务热线:400-840-9234。
三、网络流量威胁趋势
近期,安全研究人员发现名为LLMJacking的新型攻击模式,攻击者通过窃取IAM凭据、API密钥、GitHub个人访问令牌、会话令牌获取企业云环境访问权限,不窃取业务数据,目标占用付费大语言模型推理算力,搭建代理中转服务,将窃取的AI访问能力在地下市场低价转售,最高可以达到官方定价97%折扣。攻击案例分布北美、南美以及亚太地区,单起事件单日产生超过10万美元非授权账单,部分受害企业累计账单损失接近100万美元。攻击者获取权限后测试模型配额,提升GPU硬件配额,部署LiteLLM代理、自定义容器镜像,新建高权限服务账号,采用账号用完即弃轮换策略规避速率限制与检测。
此外,研究人员披露Volta信息窃取木马新增AI研判能力,该恶意程序可窃取浏览器凭证、加密货币钱包助记词、各类平台会话令牌与系统信息,还会利用窃取凭证补充受害者住址、资产等信息。木马可调用外部大模型对收集到的数据开展分析,划分受害者价值等级并评估其安全习惯,生成分析报告。该功能为工具增值模块,支持多模型自动降级切换规避安全限制,采集数据打包后通过Telegram通道外传,运行结束后木马本体具备自删除机制。
本期活跃的安全漏洞信息
1Google Chrome释放后使用漏洞(CVE-2026-121086)
2Ivanti Connect Secure 任意文件上传漏洞(CVE-2026-118346)
3JetBrains TeamCity输入验证错误漏洞(CVE-2026-100255)
4gohttpserver 路径遍历漏洞(CVE-2026-38600)
5Linux kernel 安全漏洞(CVE-2026-99123)
值得关注的安全事件
1安天发布《ARTEX 流行 Fork 镜像供应链投毒事件分析》报告
安天CERT发布ARTEX流行Fork镜像供应链投毒事件分析。分析确认,源码包本身不含后门,攻击者通过篡改docker-compose.yml镜像引用,将用户导向植入后门的预构建镜像;镜像内二进制在登录接口被植入未认证命令执行逻辑。报告包含样本信息、后门原理、汇编级证据与排查处置建议,供核查参考。 安天CERT建议用户凡通过 trhhubsd/ARTEX 仓库部署过 ARTEX 的用户,均应执行检查;已确认拉取或运行过 tomicdd/artex 镜像的主机,应按失陷主机处理。
2NetamLoader恶意软件针对亚洲政府Windows设备
全研究人员披露,NetamLoader为一款.NET架构恶意加载器,样本于2026年上半年捕获,载荷封装在CAB更新归档文件中存放至Windows更新目录,滥用AppDomainManager注入技术,依托Patch My PC合法组件执行代码。载荷经过多层XAML与Base64嵌套编码,内置AMSI绕过与痕迹清理逻辑,C2域名为openaigpt4v [.] com,样本会延迟20至40分钟发起首次网络请求规避检测。当前仅观测到单台受害主机,样本目标为定制版 Windows10 系统,相关研究披露该载荷针对政府场景投放。
四、安天探海网络检测实验室简介
安天探海网络检测实验室是安天科技集团旗下的网络安全研究团队,致力于发现网络流量中隐藏的各种网络安全威胁,从多维度分析网络安全威胁的原始流量数据形态,研究各种新型攻击的流量基因,提供包含漏洞利用、异常行为、应用识别、恶意代码活动等检测能力,为网络安全产品赋能,研判网络安全形势并给出专业解读。