安天网络行为检测能力升级通告(20261011)
时间:2026年10月11日 来源:安天
安天长期基于流量侧数据跟踪分析网络攻击活动,识别和捕获恶意网络行为,研发相应的检测机制与方法,积累沉淀形成了安天自主创新的网络行为检测引擎。安天定期发布最近的网络行为检测能力升级通告,帮助客户洞察流量侧的网络安全威胁与近期恶意行为趋势,协助客户及时调整安全应对策略,提升网络安全整体水平。
一、安天网络行为检测能力概述
安天网络行为检测引擎收录了近期流行的网络攻击行为特征。本期新增检测规则99条,本期升级改进检测规则16条,网络攻击行为特征涉及代码执行、代码注入等高风险,涉及漏洞利用、文件上传等中风险。
二、更新列表
本期安天网络行为检测引擎规则库部分更新列表如下:
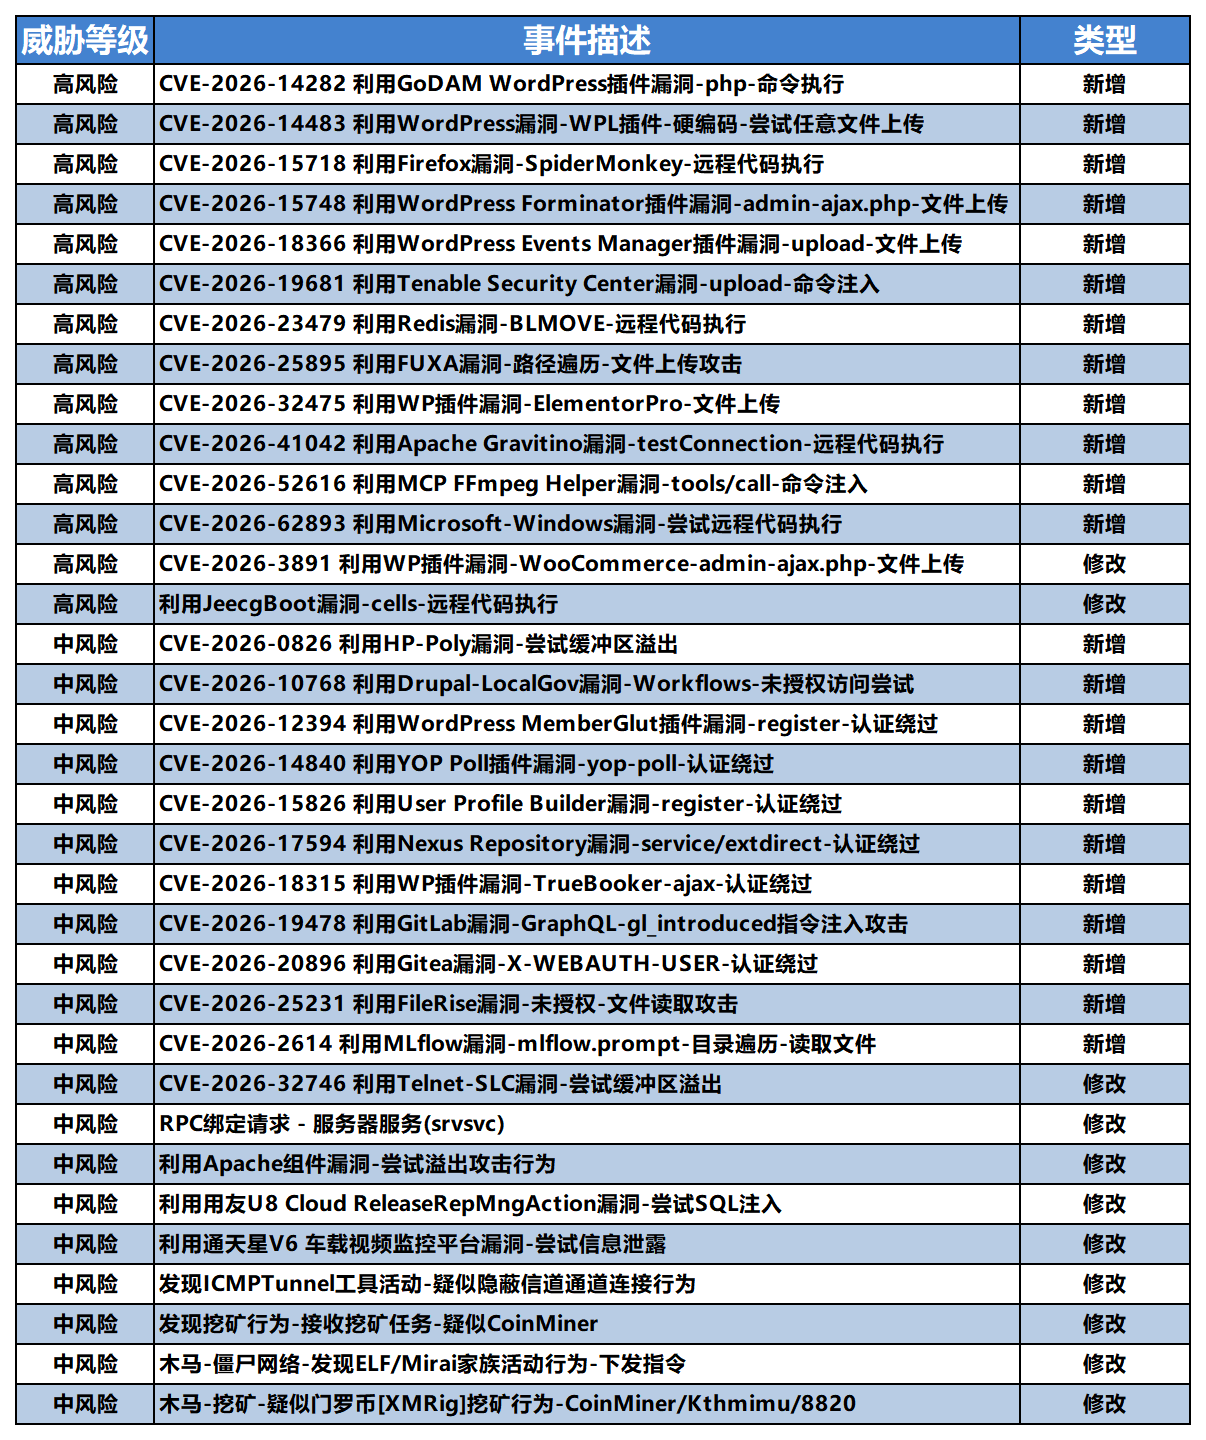
安天网络行为检测引擎最新规则库版本为Antiy_AVLX_2026100107建议及时更新安天探海威胁检测系统-网络行为检测引擎规则库(请确认探海系统版本为:6.6.1.4 及以上,旧版本建议先升级至最新版本),安天售后服务热线:400-840-9234。
三、网络流量威胁趋势
近期,安全研究人员发现,一套人工运营的钓鱼平台伪装成ChatGPT、Gemini、Claude、Perplexity、Meta Muse和Manus等AI产品的广告管理或企业接入门户,重点针对广告代理商员工、媒体买手和管理广告账户的人员。攻击页面使用仿真浏览器窗口显示伪造Microsoft或Google登录流程,窃取账号密码、设备信息和多因素认证验证码,并由后台操作者根据受害者输入实时控制下一步页面。研究人员认为攻击目的可能与接管高价值广告账户有关,但未公布统一受害规模。
此外,研究人员发现一种新的ClickFix攻击变种通过遭入侵网站预先将恶意脚本伪装成PNG文件写入浏览器缓存,再诱导受害者执行本地缓存中的内容,从而避免直接下载远程载荷并绕过Windows运行对话框的字符长度限制。后续阶段可收集主机信息并加载更多内存载荷,最终针对浏览器和设备凭据。该技术仍依赖受害者按照欺骗性提示手动执行操作,属于社会工程攻击链。公开信息未说明该活动的统一攻击组织归属或受害规模。
本期活跃的安全漏洞信息
1GnuTLS 主机名验证绕过漏洞 (CVE-2026-88647);
2IBM DataPower Gateway 跨站脚本漏洞 (CVE-2026-14990);
3Linux 内核 rxe 整数溢出漏洞 (CVE-2026-98365);
4Linux 内核 xfrm 释放后重用漏洞 (CVE-2026-98370);
5Splunk Enterprise 本地权限提升漏洞 (CVE-2026-76266);
值得关注的安全事件
1TensorLake npm包遭Shai-Hulud供应链投毒
安全研究人员披露,AI代理基础设施项目TensorLake的官方npm包遭到供应链入侵,攻击者发布恶意版本0.5.144并植入与Shai-Hulud相关的凭据窃取逻辑。恶意代码可在开发者终端、CI环境、Kubernetes和云环境中搜集npm、GitHub、AWS、Vault等凭据,并尝试利用被窃发布身份继续传播。该恶意版本于2026年10月8日发布,安全研究人员约11分钟后发现异常。TensorLake软件包整体每周下载量约1.2万次,但该数字不代表恶意版本实际安装或感染规模。
2UAC-0277借百余失陷网站传播LunexStealer
安全研究人员披露,UAC-0277攻击活动利用超过100个遭入侵网站注入恶意JavaScript,并伪装成Cloudflare人机验证页面实施ClickFix社会工程攻击。受害者按照页面提示操作后会执行后续安装链,最终部署LunexStealer或Psychedelic Stealer等信息窃取程序。部分Lunex样本还会利用存在CVE-2023-20598漏洞的AMD签名驱动干扰安全软件,或通过DLL侧加载运行组件。恶意程序主要窃取浏览器凭据、令牌和加密货币钱包数据,公开信息尚未披露具体受害机构和整体感染数量。
四、安天探海网络检测实验室简介
安天探海网络检测实验室是安天科技集团旗下的网络安全研究团队,致力于发现网络流量中隐藏的各种网络安全威胁,从多维度分析网络安全威胁的原始流量数据形态,研究各种新型攻击的流量基因,提供包含漏洞利用、异常行为、应用识别、恶意代码活动等检测能力,为网络安全产品赋能,研判网络安全形势并给出专业解读。